Dateien Upload
Paket-Anleitung · Sicherer Frontend-Upload von Bildern, Videos und Dokumenten für angemeldete Benutzer (Modul) plus Backend-Verwaltung (Komponente) – Joomla 5/6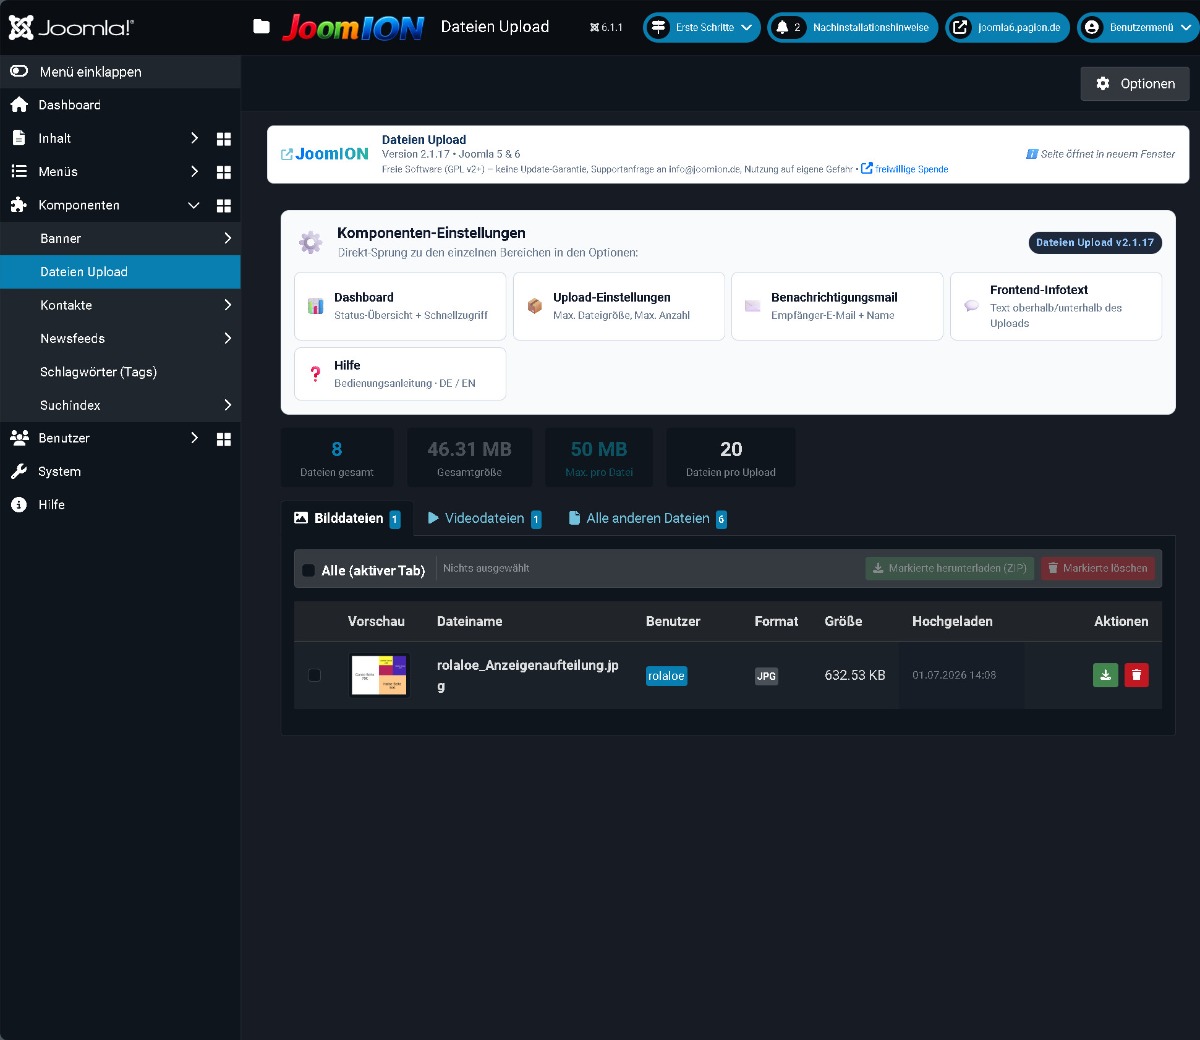
1. Überblick
Das Paket Dateien Upload ist der Nachfolger von „Bilder Upload" und installiert zwei Bausteine:
- Modul `mod_dateienupload` (Frontend): Upload-Formular für angemeldete Benutzer.
- Komponente `com_dateienupload` (Backend): Verwaltung der hochgeladenen Dateien – ansehen, herunterladen (einzeln/ZIP) und löschen.
Erlaubt sind Bilder (jpg, jpeg, png, gif, webp, bmp, tif, tiff), Videos (mp4) und Dokumente (pdf, txt, docx, xlsx, pptx). Die Dateien werden nach Kategorie getrennt abgelegt:
| Kategorie | Verzeichnis |
|---|---|
| Bilder | DateienUpload/Bilder/ |
| Videos | DateienUpload/Videos/ |
| Dokumente | DateienUpload/Dateien/ |
2. Installation
- Paket
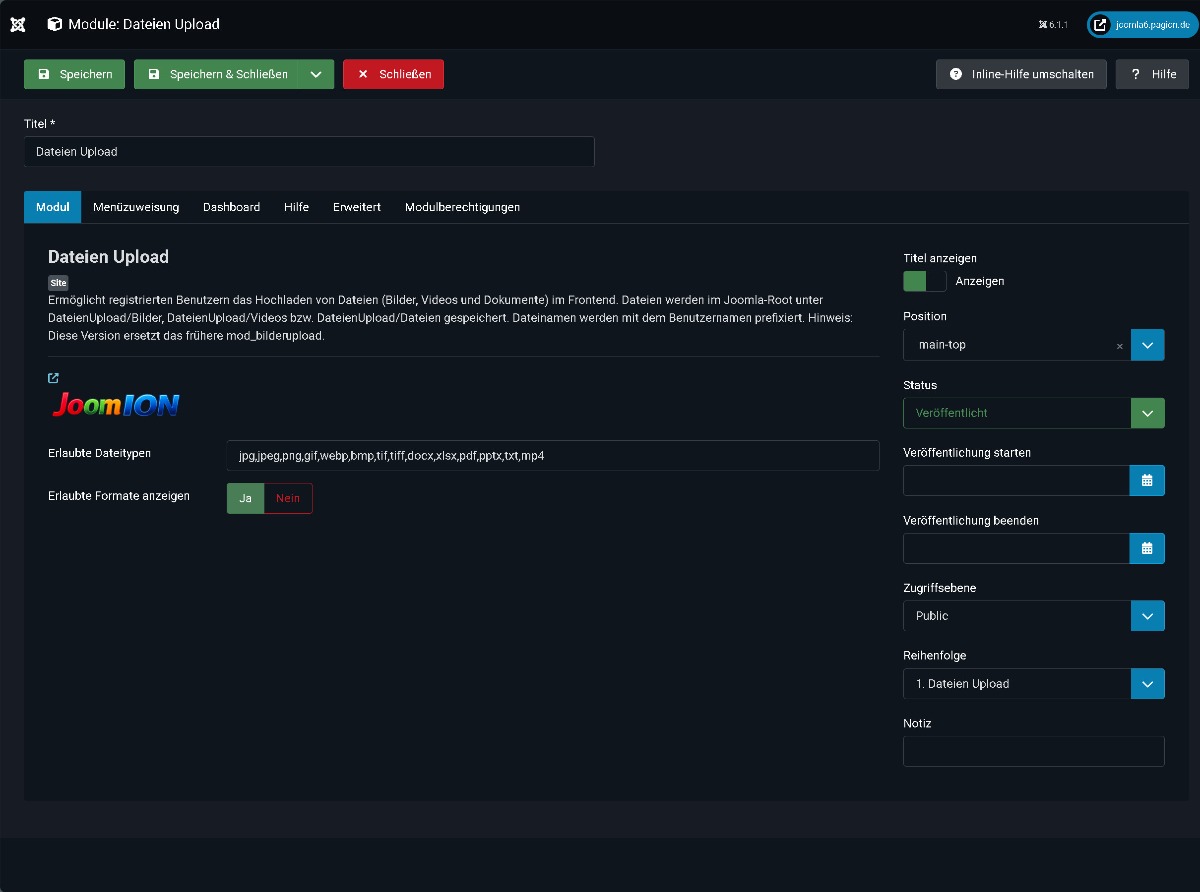
pkg_dateienupload-X.zipüber System → Installieren hochladen (Komponente + Modul). - Unter Inhalt → Site-Module ein Modul „Dateien Upload" anlegen, einer Position zuweisen und veröffentlichen (Zugriff: angemeldete Benutzer).
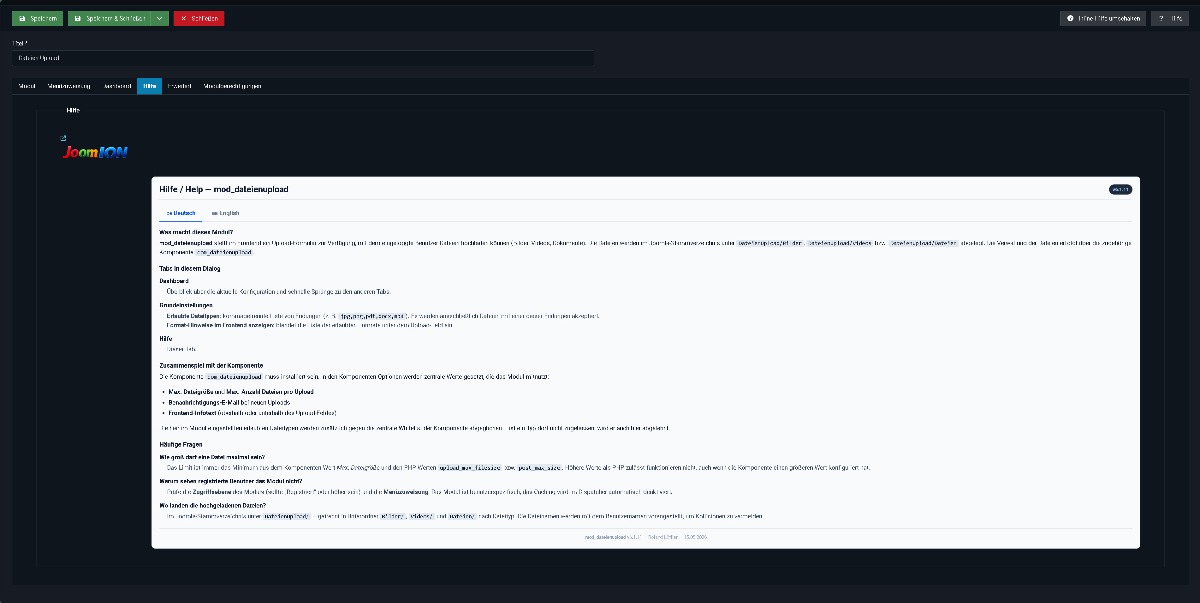
- Backend-Verwaltung unter Komponenten → Dateien Upload öffnen.
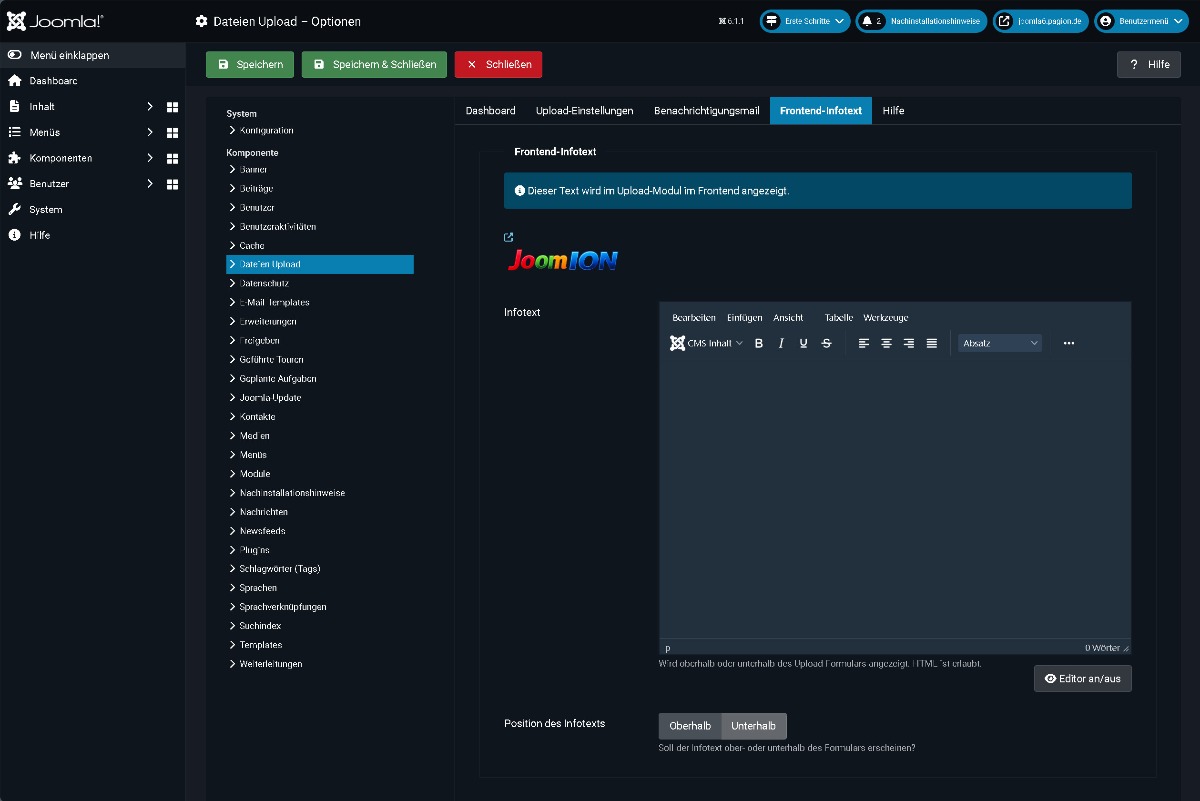
3. Einstellungen (Komponenten-Optionen)
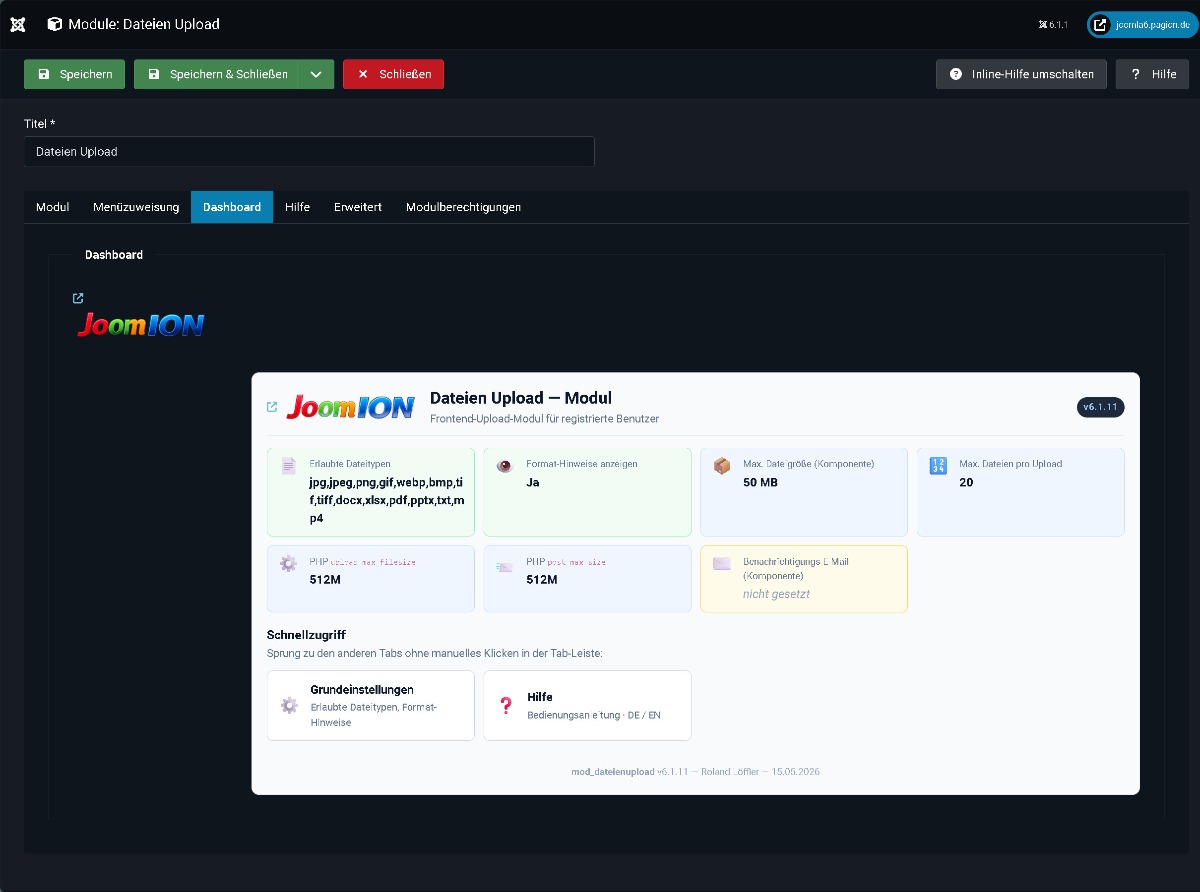
- Upload-Limits: maximale Anzahl Dateien pro Upload und maximale Dateigröße (MB).
- Benachrichtigungs-E-Mail: optional, mit Empfängeradresse (Fallback Joomla-Systemmail).
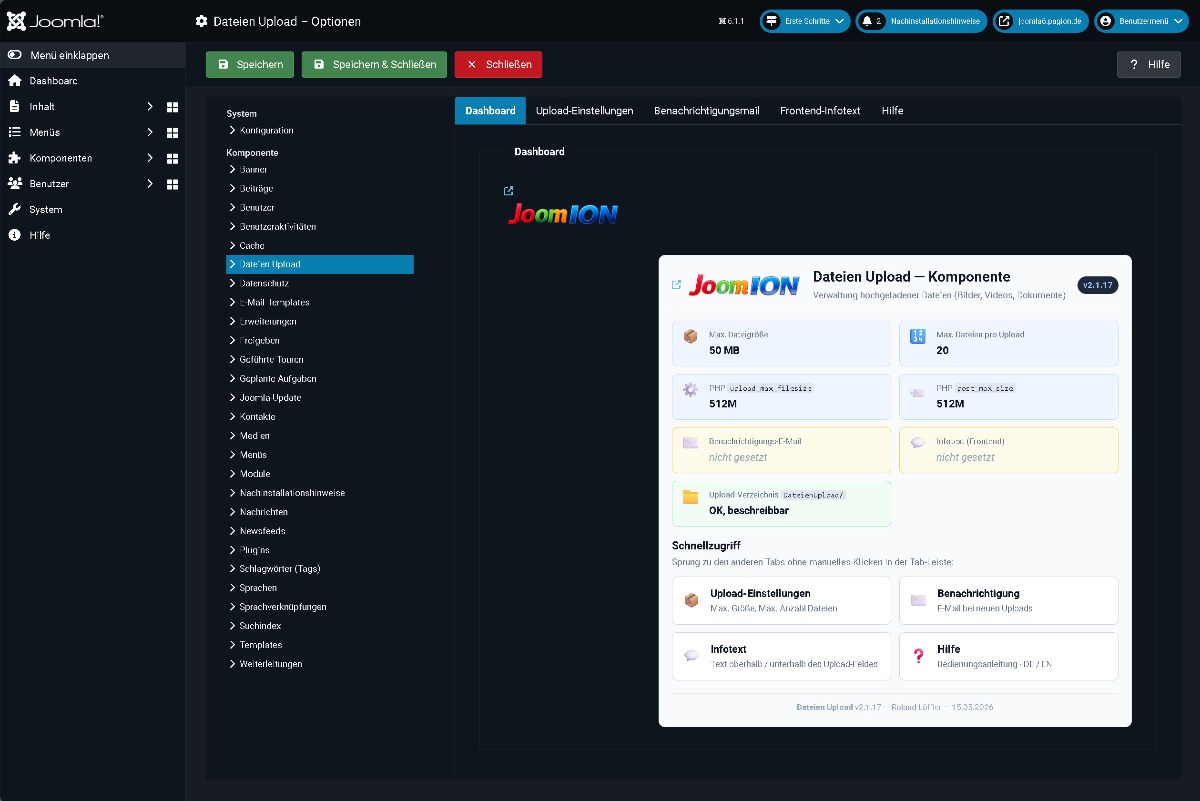
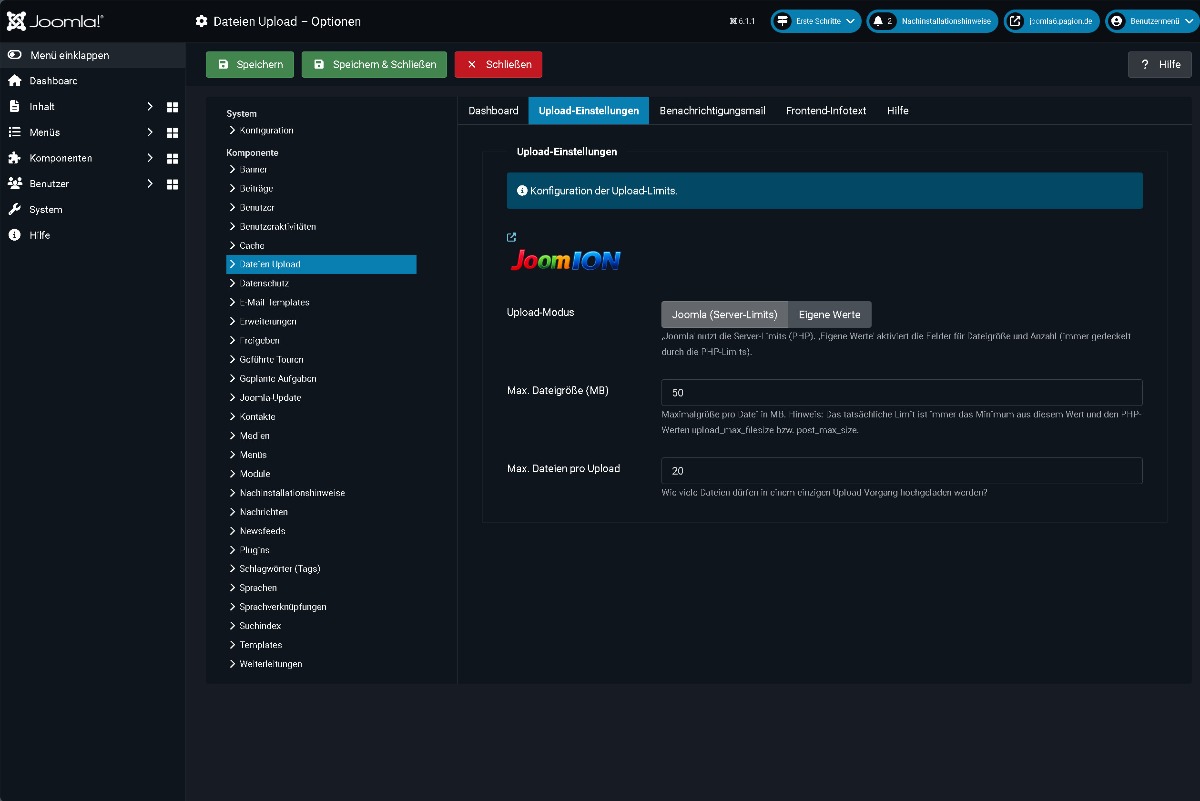
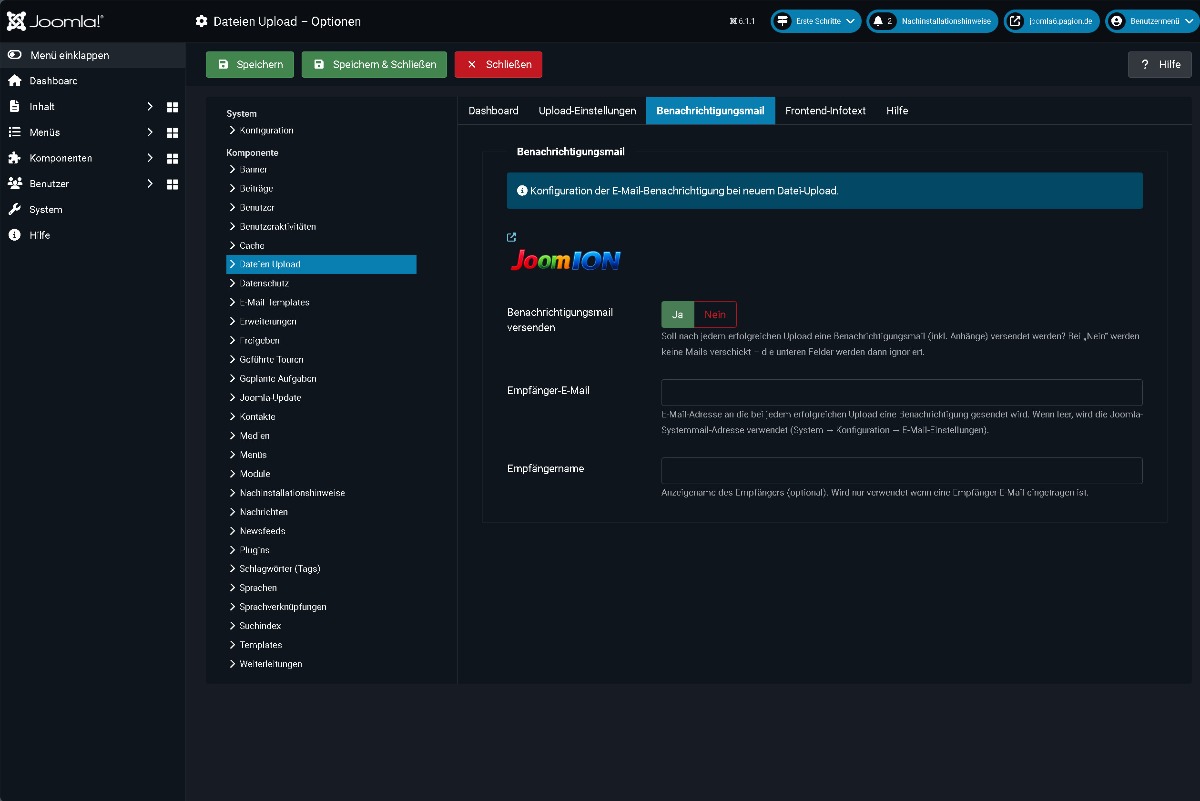
upload_max_filesize und post_max_size (php.ini/.htaccess) gelten zusätzlich und lassen sich in PHP zur Laufzeit nicht erhöhen.4. Sicherheit
Der Upload ist mehrfach abgesichert (Defense-in-Depth):
- CSRF-Token und Anmeldepflicht – kein Gast-Upload.
- `is_uploaded_file()` + `move_uploaded_file()`.
- MIME-Prüfung über Magic Bytes (
finfo), nicht über die Browser-Angabe;application/octet-streamist bewusst nicht erlaubt. - Office-Dateien (docx/xlsx/pptx) werden zusätzlich durch Prüfung des ZIP-Inhalts validiert (z. B. muss
word/document.xmlvorhanden sein). - Whitelist je Kategorie und harte Sperrliste für ausführbare/Script-/Makro-Dateien – inklusive doppelter Endungen wie
datei.php.pdf. - Dateinamen-Sanitierung,
basename(), feste Rechte. - Löschen/Download im Backend nur über
realpath()-Prüfung gegen das jeweilige Kategorie-Verzeichnis (kein Path-Traversal/Symlink), mit Token und Rechteprüfungcore.manage.
_JEXEC-Schutz in allen Dateien, namespaced, Joomla-5/6-API. Keine eval-/Shell-Operationen; Datenbankzugriffe mit gebundenen Parametern.5. Lizenz, Updates & Spenden
Freie Software (GPL v2+). Das Paket ist kostenlos und benötigt keinen Lizenzschlüssel. Keine Update-Garantie, kein garantierter Support – Nutzung auf eigene Gefahr. Support-Anfragen gerne an
Updates kommen ganz normal über den nativen Joomla-Updater (System → Aktualisierungen → Erweiterungen) – ohne Lizenzprüfung.
6. Benutzung im Frontend
- Als registrierter Benutzer anmelden und die Seite mit dem Upload-Modul öffnen.
- Eine oder mehrere Dateien (Bild/Video/Dokument) auswählen und hochladen.
- Nach erfolgreichem Upload erscheint eine Bestätigung; optional wird eine Benachrichtigungs-E-Mail an den Betreiber gesendet.