Bilder Upload
Paket-Anleitung · Sicherer Frontend-Bildupload für angemeldete Benutzer (Modul) plus Backend-Verwaltung der hochgeladenen Bilder (Komponente) – Joomla 5/6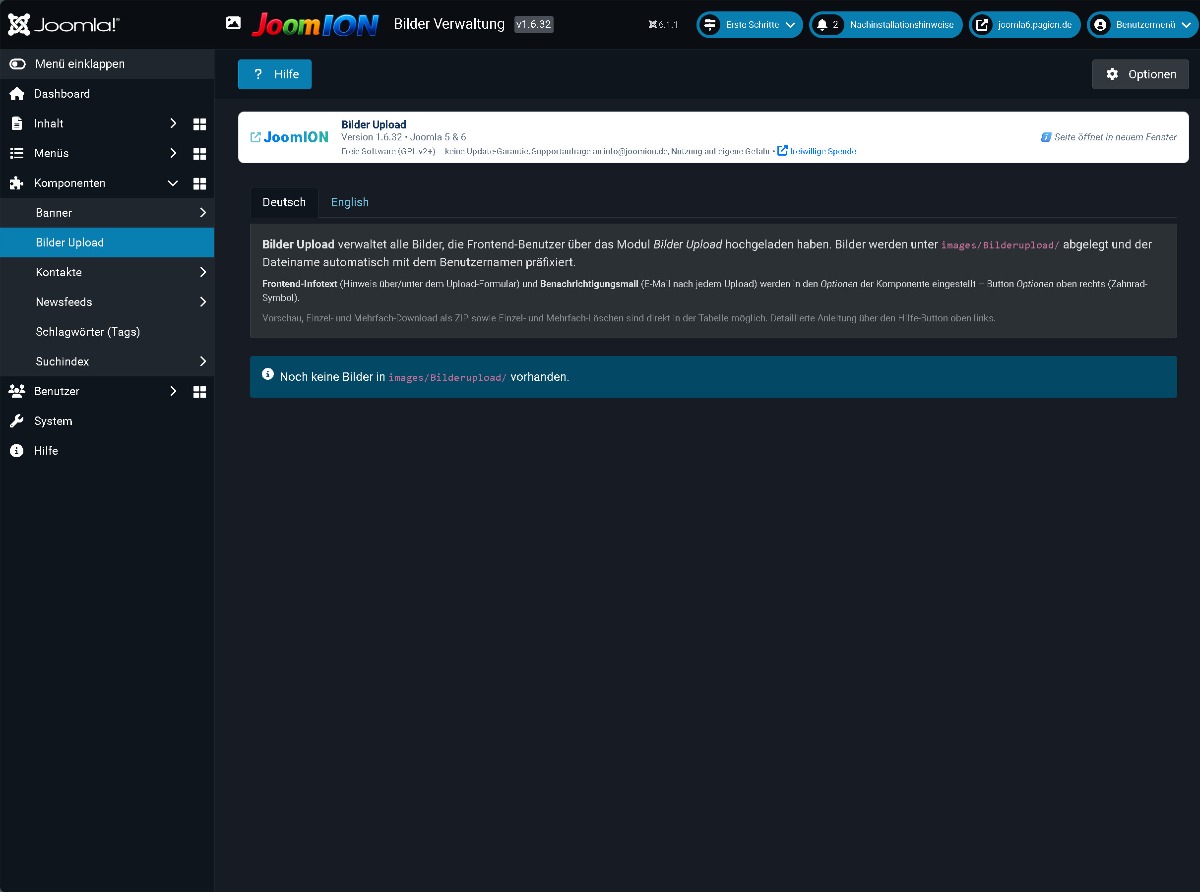
1. Überblick
Das Paket Bilder Upload installiert in einem Schritt zwei Bausteine:
- Modul `mod_bilderupload` (Frontend): ein Upload-Formular, über das angemeldete Benutzer Bilder hochladen können.
- Komponente `com_bilderupload` (Backend): Verwaltung der hochgeladenen Bilder – ansehen, herunterladen (einzeln oder als ZIP) und löschen.
Die Dateien werden im Verzeichnis images/Bilderupload/ abgelegt und nach dem Schema benutzername_dateiname.endung benannt.
2. Installation
- Paket
pkg_bilderupload-X.zipüber System → Installieren hochladen (installiert Komponente + Modul). - Unter Inhalt → Site-Module ein neues Modul „Bilder Upload" anlegen, einer Position zuweisen und veröffentlichen (Zugriff: angemeldete Benutzer/Registriert).
- Backend-Verwaltung unter Komponenten → Bilder Upload öffnen.
3. Einstellungen (Komponenten-Optionen)
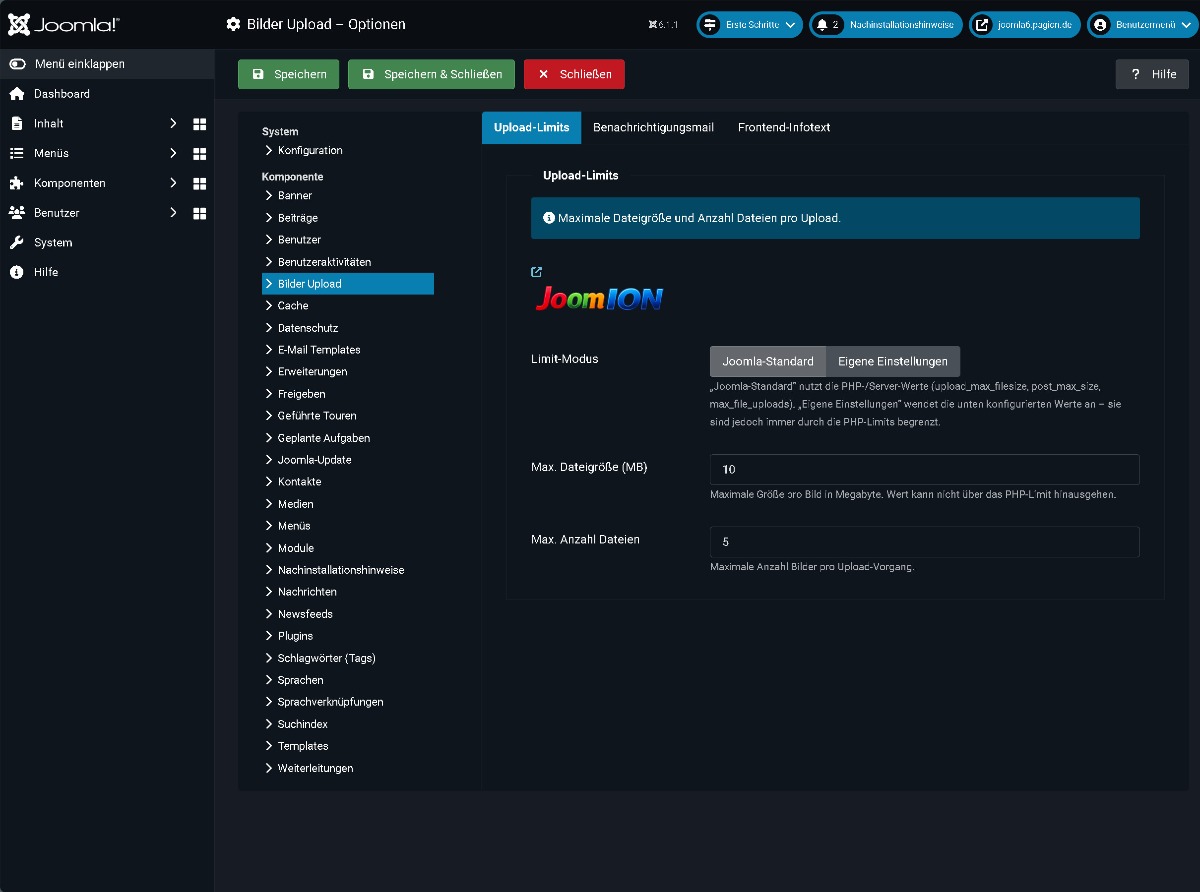
Über Komponenten → Bilder Upload → Optionen:
- Upload-Limits: maximale Anzahl Dateien pro Upload und maximale Dateigröße (MB).
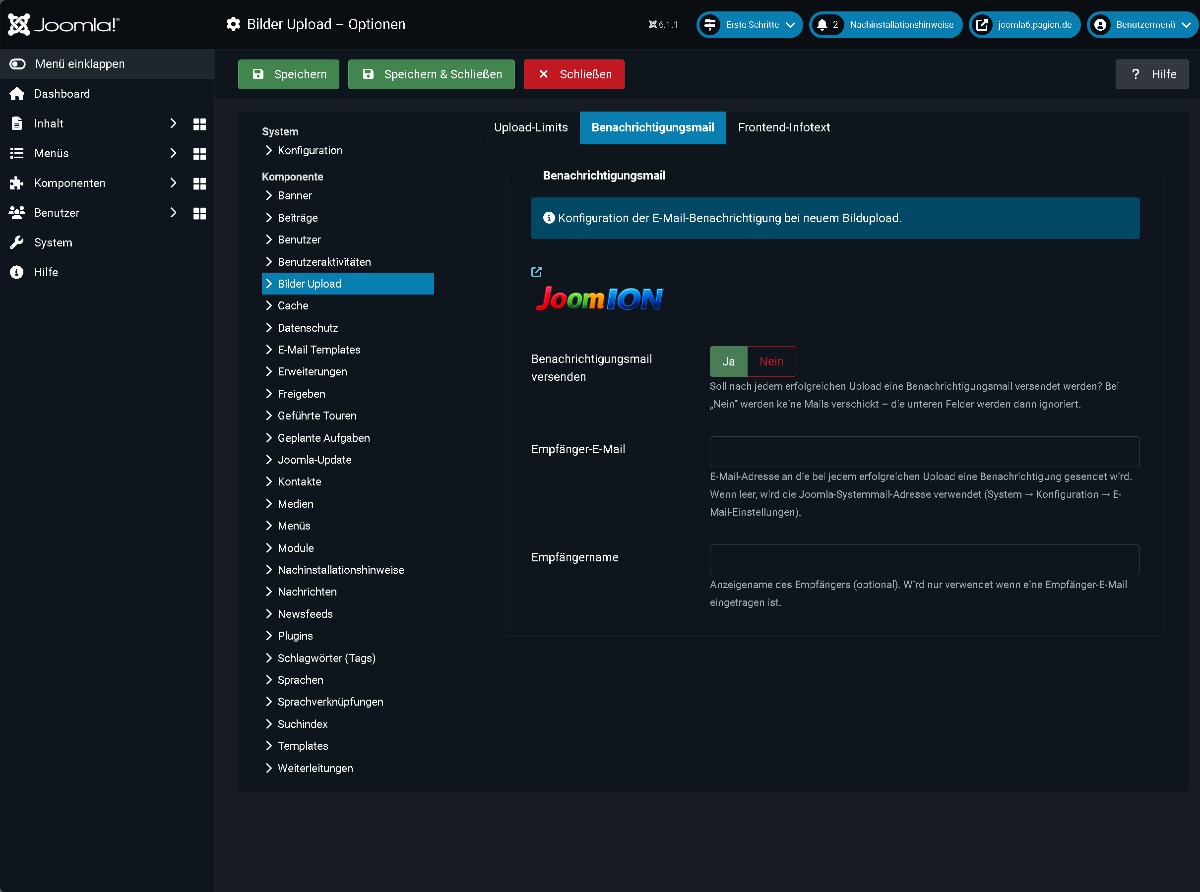
- Benachrichtigungs-E-Mail: an-/abschalten sowie Empfängeradresse und -name festlegen (Fallback: Joomla-Systemmail).
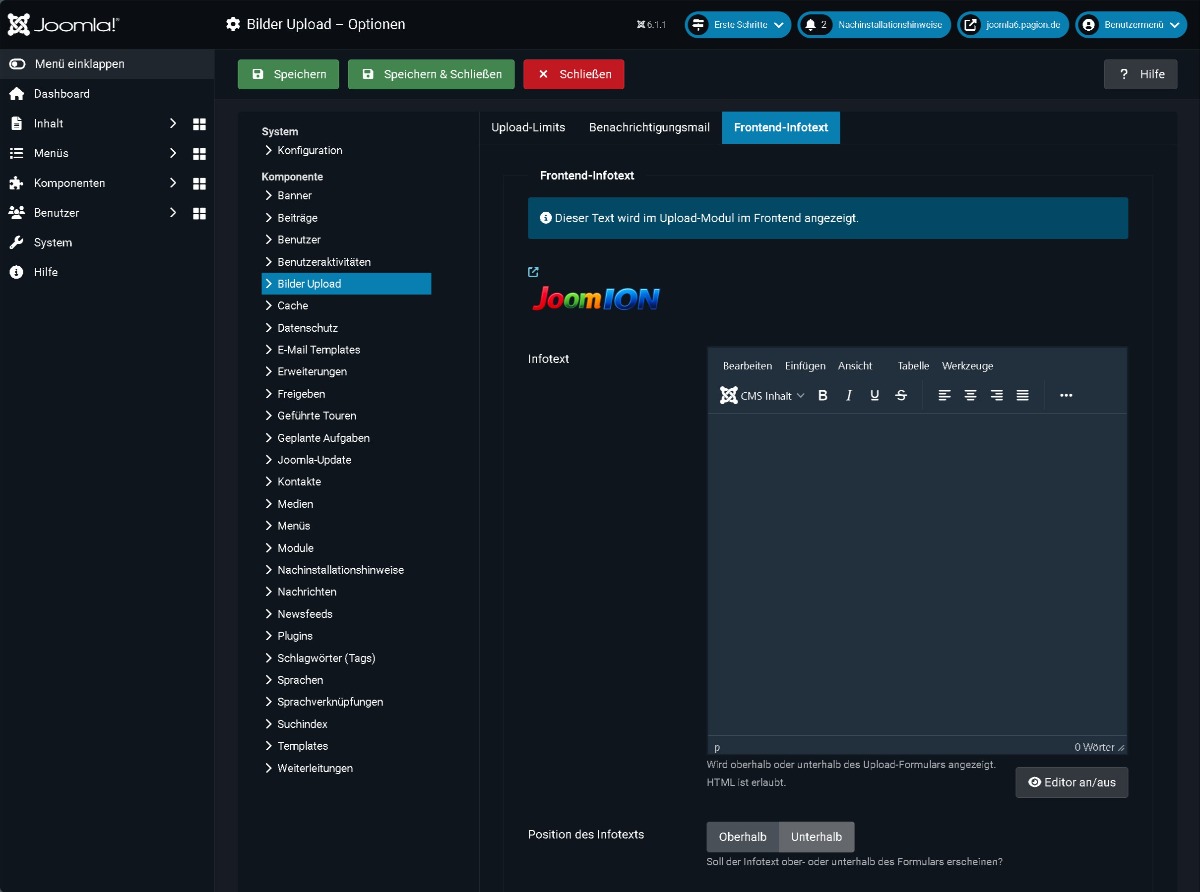
- Infotext-Position: ober- oder unterhalb des Upload-Formulars.
upload_max_filesize und post_max_size (php.ini/.htaccess) gelten zusätzlich und können in PHP zur Laufzeit nicht erhöht werden. Für große Uploads diese Werte beim Hoster anheben.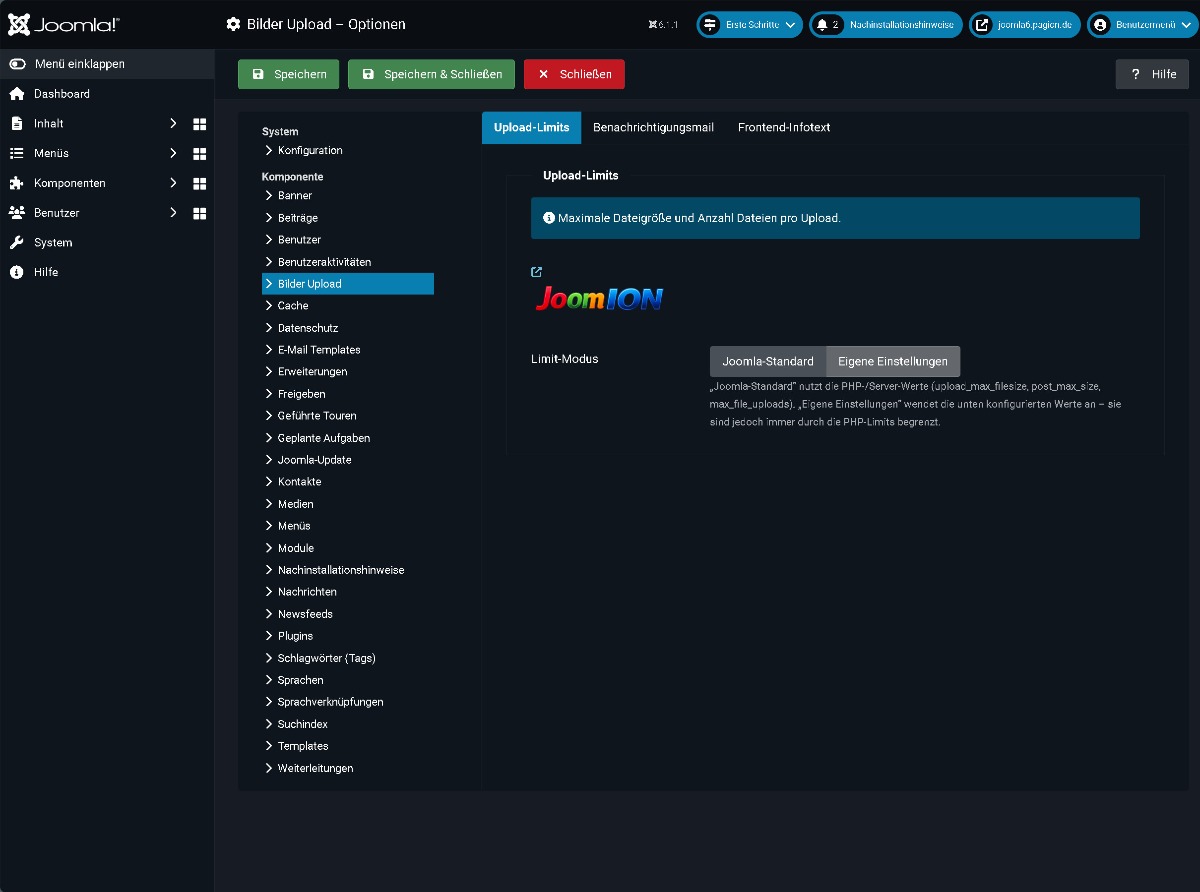

4. Sicherheit
Der Upload ist mehrfach abgesichert (Defense-in-Depth):
- CSRF-Token und Anmeldepflicht – kein Gast-Upload.
- `is_uploaded_file()` + `move_uploaded_file()` (kein Include-/Move-Trick).
- MIME-Prüfung über Magic Bytes (
finfo), nicht über die Browser-Angabe. - Whitelist (nur Bildformate) und harte Sperrliste für ausführbare/Script-/Makro-Dateien – inklusive doppelter Endungen wie
bild.php.jpg. - Dateinamen-Sanitierung,
basename(), feste Rechte0644. - `.htaccess` + `index.html` im Upload-Ordner (Skriptausführung deaktiviert), gesetzt beim Installieren.
- Löschen/Download im Backend nur über
realpath()-Prüfung gegen das Upload-Verzeichnis (kein Path-Traversal/Symlink), mit Token und Rechteprüfungcore.manage. - E-Mail Header-Injection-sicher, alle Ausgaben XSS-maskiert.
_JEXEC-Schutz in allen Dateien, namespaced, Joomla-5/6-API. Es gibt keine eval-/Shell-Operationen; Datenbankzugriffe erfolgen mit gebundenen Parametern.5. Lizenz, Updates & Spenden
Freie Software (GPL v2+). Das Paket ist kostenlos und benötigt keinen Lizenzschlüssel. Keine Update-Garantie, kein garantierter Support – Nutzung auf eigene Gefahr. Support-Anfragen gerne an
Updates kommen ganz normal über den nativen Joomla-Updater (System → Aktualisierungen → Erweiterungen) – ohne Lizenzprüfung.
6. Benutzung im Frontend
- Als registrierter Benutzer anmelden und die Seite mit dem Upload-Modul öffnen.
- Eine oder mehrere Bilddateien auswählen und hochladen.
- Nach erfolgreichem Upload erscheint eine Bestätigung; optional wird eine Benachrichtigungs-E-Mail an den Betreiber gesendet.